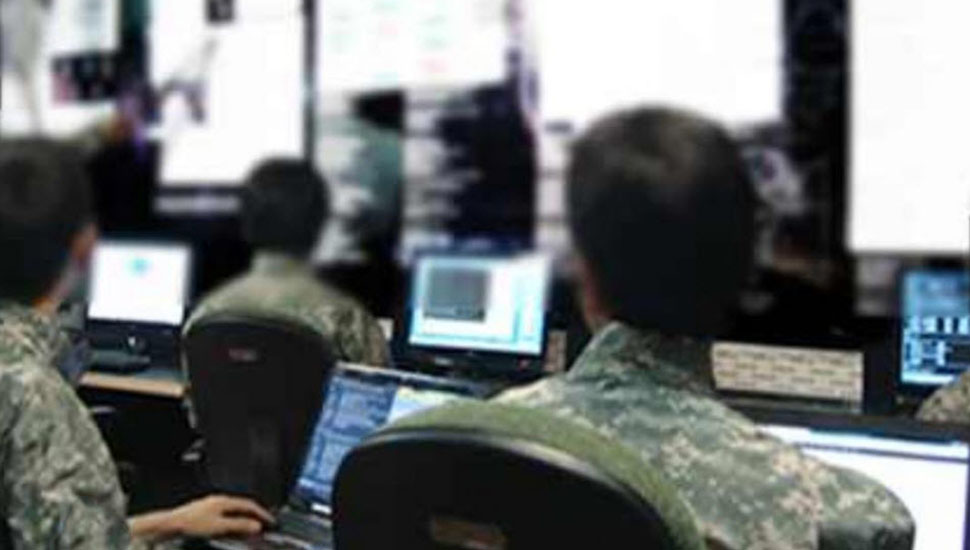
آمریکا، انگلستان و هلند روز سهشنبه ۲۴ شهریور در یک هشدار مشترک امنیت سایبری، جزئیات جاسوسافزاری را منتشر کردند که بهگفته آنها عوامل مرتبط با رژیم ایران از آن برای هدف قرار دادن مخالفان، فعالان و روزنامهنگاران استفاده میکنند.
مرکز ملی امنیت سایبری انگلستان اعلام کرد عوامل سایبری مرتبط با رژیم ایران از خانوادهای از جاسوسافزارها موسوم به «CHOSEN BRICK» برای سرقت ایمیلها، پیامها و دیگر اطلاعات حساس از طریق کارزارهای «فیشینگ هدفمند» در بستر پیامرسانهایی مانند واتساپ و تلگرام استفاده کردهاند.
پل چیچستر، مدیر عملیات مرکز ملی امنیت سایبری انگلستان، در بیانیهای گفت: «جزئیات این کارزار سایبری نشان میدهد ایران چگونه بیرحمانه از نظارت دیجیتال برای سرکوب منتقدان حکومت استفاده میکند؛ ایمیلها و پیامها را بهسرقت میبرد و به دستگاههای افراد دسترسی پیدا میکند».
بر اساس این هشدار، این بدافزار میتواند اطلاعات فهرست مخاطبان، ایمیلها و حسابهای شبکههای اجتماعی را جمعآوری کند، از محتوای صفحه نمایش دستگاهها تصویربرداری کند و به میکروفون آنها دسترسی پیدا کند.
مرکز ملی امنیت سایبری انگلستان همچنین اعلام کرد اطلاعات شخصی برخی قربانیان بعدتر در وبسایتهای افشای اطلاعات طرفدار رژیم ایران منتشر شده است.
این هشدار یک روز پس از آن منتشر شده که خبرگزاری فارس، نزدیک به سپاه پاسداران، از راهاندازی سامانهای با عنوان «علاج» خبر داد که هدف آن بهنوشته این خبرگزاری «شناسایی و مجازات خائنان خارجنشین» است.
بهگفته مرکز ملی امنیت سایبری انگلستان، مهاجمان وابسته به رژیم ایران اغلب در پیامرسانها خود را بهعنوان افرادی مورد اعتماد قربانیان معرفی میکردند و شیوه ارتباط خود را متناسب با هر هدف تغییر میدادند.
در برخی موارد نیز مهاجمان از اسناد جعلی از جمله نتایج ساختگی آزمایشهای امآرآی، برای متقاعد کردن قربانیان به دانلود بدافزار استفاده کردهاند.
مرکز ملی امنیت سایبری انگلستان، پلیس فدرال آمریکا، اف.بی.آی و سرویس اطلاعاتی هلند در این هشدار مشترک اعلام کردند که ایران «تقریباً بهطور قطعی» از عملیات سایبری برای کمک به سرکوب افرادی که آنها را تهدید میداند، استفاده میکند.
در هشدار اف.بی.آی آمده است که این گزارش بهروزرسانی هشدار دیگری است که در مارس منتشر شده بود و در آن درباره تلاشهای وزارت اطلاعات رژیم ایران برای استفاده از این بدافزار بهمنظور جمعآوری اطلاعات درباره اهداف خود هشدار داده شده بود؛ اطلاعاتی که بعداً توسط هکری با نام مستعار «هاندالا هک» در اینترنت منتشر شده است.
گروه یا هویت سایبری «هاندالا» از زمان آغاز جنگ رژیم ایران، چندین شرکت و فرد آمریکایی را هدف حملات خود قرار داده است. از جمله این حملات میتوان به یک حمله سایبری مخرب علیه شرکت «استرایکر»، تأمینکننده تجهیزات و خدمات پزشکی مستقر در ایالت میشیگان، در ماه مارس اشاره کرد.
این گروه همچنین در اواخر همان ماه، ایمیلهای شخصی کش پاتل، رئیس اف.بی.آی را افشا کرد.
هشدار آمریکا و کشورهای اروپایی درباره عملیات سایبری رژیم ایران علیه مخالفانش
- بحرانها و مسائل بینالمللی
- 1405/06/25
سایبری رژیم
<iframe style="border:none" width="100%" scrolling="no" src="https://www.mojahedin.org/if/2c3844b5-c0de-4716-bd63-b0c8f2b8417a"></iframe>